
To ud af tre britiske casino- og betting sider behandlede data før samtykke

Et nyt fagfællebedømt studie af samtlige 624 aktive britisklicenserede casino- og betting sider finder omfattende brug af tracking før samtykke og cookie-design, der gør det lettere at acceptere end at afvise.
Når en spiller besøger en betting- eller casinoside, kan oplysninger om besøget blive sendt videre, allerede inden spilleren har taget stilling til sidens cookie-banner.
Det skete på 67 procent af de 624 britisklicenserede casinoer og bookmakere, som forskere fra Swansea University gennemgik i et nyt fagfællebedømt studie i Computers in Human Behavior Reports.
Forskerne registrerede netværkstrafikken på hver side, inden de foretog sig noget på cookie-banneret.
En overførsel blev medregnet, når den indeholdt en vedvarende, unik brugeridentifikator og blev sendt til en ikke-nødvendig tredjepartstjeneste såsom Google Analytics, Meta Pixel eller et annoncenetværk.
Udgangspunktet var 934 tilladelsesindehavere i den britiske spillemyndigheds register.
Forskerne frasorterede blandt andet lotterier, bingotjenester, inaktive sider og dubletter, så den endelige undersøgelse omfattede 624 aktive betting- og casinosider. Alle blev besøgt manuelt i Chromes inkognitotilstand fra en britisk IP-adresse efter samme fremgangsmåde.
På den baggrund vurderer forskerne, at siderne behandlede personhenførbare oplysninger, inden brugeren havde givet sit samtykke. Blandt de navngivne udbydere med sådan trafik var Ladbrokes og William Hill.
Studiet blev offentliggjort i august 2026, og forskerne har også gjort fuldteksten offentligt tilgængelig.
- Fakta: Sådan blev spillesiderne undersøgt
-
Data blev indsamlet mellem april og juni 2025.
Udgangspunktet var 934 adresser fra den britiske spillemyndigheds register.
Efter frasortering af blandt andet lotterier, bingo, dubletter og inaktive sider indgik 624 betting- og kasinosider.
Siderne blev besøgt manuelt i Chrome-inkognito fra en britisk IP-adresse.
Netværkstrafikken blev registreret, før forskerne foretog et valg i cookie-banneret.
Studiet blev forhåndsregistreret, og datasæt og skærmbilleder er offentliggjort.
Afvisning krævede op til 15 klik
Undersøgelsen fandt også, at 24 procent af siderne ikke gav brugeren mulighed for at afvise tracking.
På 22 procent viste siden et banner, som blot oplyste, at data blev indsamlet, uden at tilbyde et fravalg. Yderligere to procent havde slet ikke et cookie-banner.
Hollywood Bets og Admiral Casino var ifølge den britiske avis The Guardian blandt de sider, der ikke tilbød en mulighed for at slå tracking fra. Dafabet var blandt de sider, som ikke viste noget samtykkevalg.
På 47 procent af siderne mødte brugeren i stedet et banner med to valg: at acceptere alle cookies eller åbne indstillingerne.
Det betød, at accept kunne klares med ét klik, mens et afslag krævede, at brugeren bevægede sig gennem flere lag.
På disse sider krævede det i gennemsnit 3,38 klik at afvise tracking. På enkelte sider skulle brugeren klikke op til 15 gange.
Kun fem procent af siderne viste fra begyndelsen et simpelt valg mellem at acceptere og afvise. Yderligere 24 procent gav mulighed for at acceptere, afvise eller tilpasse cookies direkte i bannerets første lag.
86 procent brugte såkaldte dark patterns
Forskerne fandt mindst ét såkaldt dark pattern på 86 procent af siderne. Begrebet dækker over designgreb, som kan skubbe brugeren i retning af det valg, der er mest fordelagtigt for udbyderen.
På 60 procent af siderne var den mindst privatlivsvenlige mulighed eksempelvis fremhævet gennem farve, størrelse, kontrast eller placering.
På 29 procent var privatlivsbelastende indstillinger valgt på forhånd, mens afvisningsknappen på 47 procent først kunne findes i et senere lag.
Ikke alle sådanne designvalg udgør i sig selv et brud på GDPR. Forskerne klassificerede eksempelvis visuel fremhævelse som et dark pattern, men ikke automatisk som ulovligt.
Forhåndsvalgte indstillinger og manglende mulighed for at afvise blev derimod vurderet som uforenelige med reglerne.
Samlet vurderede forskerne, at kun 14 procent – omkring hver syvende side – opfyldte alle de undersøgte GDPR-krav.
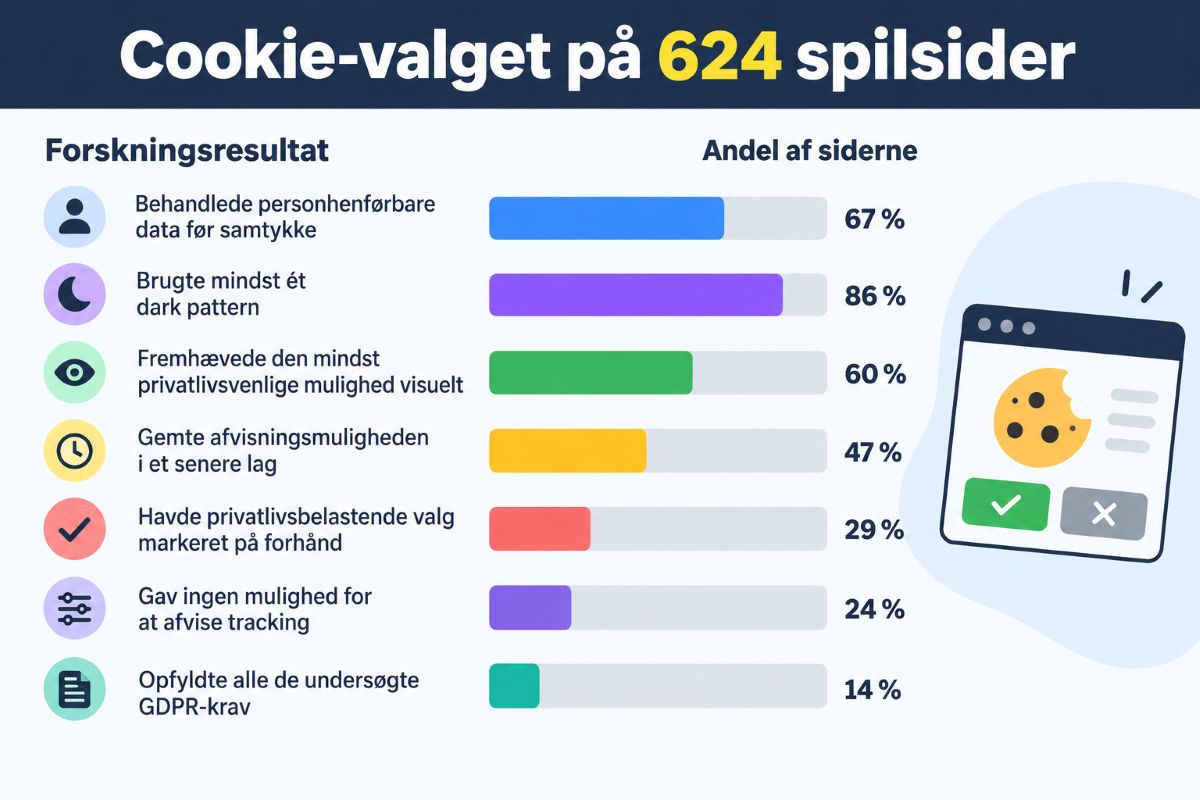
Kilde: McGarrigle, Torrance, Quigley og Dymond, 2026. Kategorierne kan overlappe og kan derfor ikke lægges sammen.
Designet ændrede spillernes valg
Forskerne undersøgte også, om cookie-bannernes udformning faktisk påvirkede brugerne. Derfor lod de 615 britiske personer, som havde spillet online inden for det seneste år, besøge en simuleret gamblingplatform.
Deltagerne blev tilfældigt præsenteret for ét af seks forskellige bannere.
Den model, som var mest udbredt blandt de virkelige spilsider – et valg mellem at acceptere eller åbne indstillinger – gjorde det tre til fire gange mere sandsynligt, at deltagerne accepterede alle cookies sammenlignet med et neutralt banner med lige tydelige ja- og nejmuligheder.
De deltagere, der accepterede cookies, vurderede bagefter, at deres valg i mindre grad svarede til deres egentlige ønsker om privatliv end de deltagere, der afviste.
Forskerne fandt ikke tegn på, at personer med større risiko for spilleproblemer var mere påvirkelige end andre. Effekten af bannerdesignet så dermed ud til at ramme generelt og ikke kun spillere i en bestemt risikogruppe.
Spilledata kan være særligt følsomme
Forskerne fremhæver, at tracking kan være særlig problematisk i spillebranchen. Data om sidevisninger, klik, sessioner, enheder og adfærd kan bruges til analyse, profilering og personaliseret markedsføring.
Google Analytics-identifikatorer kan eksempelvis følge en bruger på tværs af sessioner. Forskerne medregnede dog ikke trafik, der var strengt nødvendig for den tjeneste, brugeren bad om, eksempelvis sikkerhed eller forebyggelse af svindel. Deres vurdering af mulige regelbrud var afgrænset til ikke-nødvendige analyse- og markedsføringstjenester.
Det betyder ikke, at alle oplysninger, der sendes før samtykke, nødvendigvis bliver brugt til reklamer. Entain, der ejer Ladbrokes, oplyste til The Guardian, at de data, selskabet indsamlede inden samtykke, ikke blev anvendt til annoncering eller markedsføring. Evoke, der ejer William Hill, ønskede ikke at kommentere.
Storbritanniens datatilsyn, Information Commissioner’s Office, oplyste til avisen, at myndigheden følger hjemmesiders overholdelse af reglerne og vil gribe ind, når det er nødvendigt for at beskytte brugernes informationsrettigheder.
Studiet bygger på besøg foretaget fra en britisk IP-adresse mellem april og juni 2025. Resultaterne er derfor et øjebliksbillede af siderne i den periode og dokumenterer ikke nødvendigvis, hvordan de samme cookie-bannere fungerer i dag eller i andre lande.
- Fakta: Hvad er et dark pattern?
-
Et dark pattern er et designgreb, der leder brugeren mod et bestemt valg. I cookie-bannere kan det eksempelvis være en stor, farvet acceptknap kombineret med en diskret afvisningsmulighed, forhåndsmarkerede valg eller flere trin for at sige nej.
Det er ikke automatisk ulovligt. Det afgørende er blandt andet, om brugeren reelt kan vælge frit, informeret og utvetydigt. Studiet skelner derfor mellem manipulerende design og de forhold, forskerne vurderer som konkrete GDPR-overtrædelser.
Nyheder i denne kategori

Nye hvidvaskkrav rammer spiludbydere: FATF peger på flere røde flag

Better Collectives direktørduo køber aktier for 6,23 millioner efter måneders salg

LeoVegas forlænger Newcastle-aftale – BetMGM fortsætter som bettingpartner

Ny kortlægning: Flest automattilladelser i økonomisk udsatte kommuner

Evolution lancerer officielt Disco Balls – årets store spiludgivelse

Tilføj kommentar